Microsoft, yapay zekâ destekli EvilTokens adlı siber suç platformunun altyapısını çökertti. Şubat 2026’dan bu yana faaliyet gösteren platform, dünya genelinde 10 binden fazla kuruluşa ait 12 binden fazla e-posta hesabının ele geçirilmesiyle ilişkilendirildi. EvilTokens’ın en dikkat çekici yönü ise yapay zekâyı yalnızca sahte e-postalar hazırlamak için kullanmaması oldu. Sistem, ele geçirilen posta kutularını inceleyerek dolandırıcılık açısından en değerli kişileri de belirleyebiliyordu.
Microsoft’un araştırmasına göre EvilTokens; şirket içindeki ilişkileri, ödeme yetkilerini, tedarikçi görüşmelerini ve finansal yazışmaları analiz edebiliyordu. Böylece saldırganlara kimin hedef alınması, kimin taklit edilmesi ve hangi senaryonun kullanılması gerektiği konusunda öneriler sunuyordu.
Platform birkaç ay içinde geniş bir kullanıcı kitlesine ulaştı. En fazla mağdur ABD’de görülürken Kanada, Birleşik Krallık, Avustralya, Hindistan ve Fransa da saldırılardan yoğun şekilde etkilenen ülkeler arasında yer aldı. Hedefler arasında finans, sağlık, inşaat, gayrimenkul, yükseköğretim ve toptan dağıtım sektörlerinden kuruluşlar bulunuyordu.
EvilTokens Nasıl Çalışıyordu?
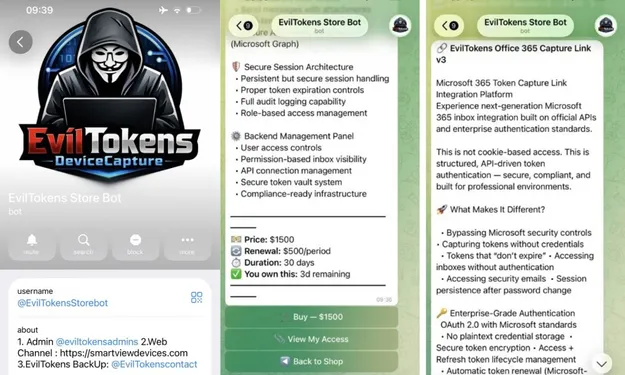
EvilTokens, siber suçlulara abonelik sistemiyle sunulan bir phishing-as-a-service, yani hizmet olarak oltalama platformuydu. Sisteme ilk erişim için 1.500 dolar talep ediliyor, ardından aylık 500 dolarlık abonelik ücreti alınıyordu.
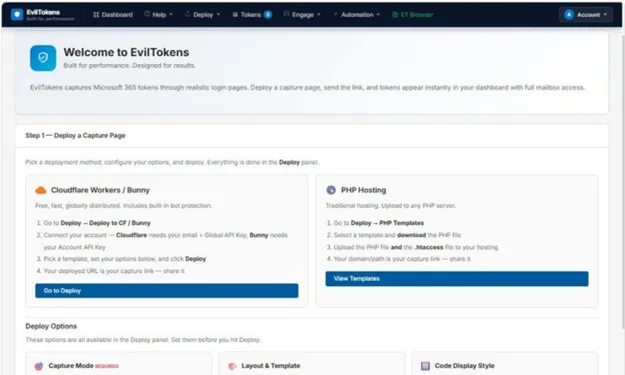
Platform saldırının birçok aşamasını tek panel üzerinden yönetebiliyordu. Hazır oltalama şablonları, sahte giriş sayfaları, yönlendirme sistemleri, kurban takibi ve ele geçirilen hesapların yönetimi aynı altyapıda bir araya getirilmişti.
Microsoft, EvilTokens içinde 44 farklı tema kullanılarak oltalama e-postaları ve sahte sayfalar hazırlanabildiğini belirtiyor. Fatura bildirimleri, teklif talepleri, paylaşılan dosyalar, parola süresinin dolduğu yönündeki uyarılar ve belge imzalama bildirimleri bunlardan bazılarıydı.
Yapay zekâ desteği ise bu süreci daha ileri taşıdı. EvilTokens, hedef kişinin görevine uygun mesajlar oluşturabiliyor ve ele geçirilen e-posta hesabının içeriğinden yararlanarak daha inandırıcı dolandırıcılık senaryoları hazırlayabiliyordu.
Yapay Zekâ Kurbanları Nasıl Seçti?
EvilTokens’ın yapay zekâ sistemi, bir e-posta hesabı ele geçirildikten sonra posta kutusundaki yazışmaları analiz ediyordu. Sistem finansal konuşmaları öne çıkarabiliyor, şirket içerisindeki görev dağılımını çıkarabiliyor ve çalışanlar arasındaki güven ilişkilerini tespit edebiliyordu.
Örneğin sistem, büyük miktarda para transferi yapma yetkisi olan çalışanları bulabiliyordu. Bu çalışanın hangi yöneticiye bağlı olduğu, hangi tedarikçilerle yazıştığı ve hangi tür ödeme taleplerine alışık olduğu da analiz edilebiliyordu.
EvilTokens daha sonra saldırgana dolandırıcılık için uygun senaryolar öneriyordu. Bir yönetici veya güvenilir iş ortağı taklit edilerek para transferi talep eden e-postalar hazırlanabiliyordu.
Bu işlem daha önce saldırganların binlerce e-postayı manuel olarak incelemesini gerektiriyordu. Microsoft’a göre yapay zekâ desteği sayesinde bir kuruluşun çalışma yapısını ve finansal ilişkilerini anlamak günler yerine dakikalar içinde mümkün hale gelebiliyor.
Hesaplar Parola Çalınmadan Nasıl Ele Geçirildi?
EvilTokens saldırılarında kullanılan yöntemlerden biri cihaz kodu kimlik avıydı. Bu saldırı, Microsoft’un OAuth tabanlı meşru cihaz kodu doğrulama sistemini kötüye kullanıyordu.
Cihaz kodu doğrulaması normalde akıllı televizyonlar, yazıcılar ve konferans sistemleri gibi doğrudan giriş yapmanın zor olduğu cihazlarda kullanılıyor. Kullanıcıya kısa bir kod gösteriliyor ve bu kodun başka bir cihazdaki tarayıcı üzerinden Microsoft’un giriş sayfasına yazılması isteniyor.
EvilTokens bu süreci sosyal mühendislikle kendi lehine çevirdi. Kurban, saldırgan tarafından oluşturulan cihaz kodunu Microsoft’un gerçek giriş sayfasına giriyor ve normal doğrulama sürecini tamamlıyordu. Ancak bu işlem sonucunda saldırganın cihazına hesap erişimi verilmiş oluyordu.
Bu yöntemde kullanıcının parolasının saldırgana verilmesi gerekmiyor. Erişim belirteçleri, yani token’lar ele geçirildiği için çok faktörlü kimlik doğrulama kullanılıyor olsa bile hesap tehlikeye girebiliyor.
Ele geçirilen token’lar geçerli kaldığı sürece saldırganlar e-postalara erişebiliyor ve bazı durumlarda parola değiştirilse bile oturum devam edebiliyordu. Microsoft bu nedenle yalnızca parola değiştirmenin yeterli olmayabileceğini, şüpheli oturumların ve token’ların da iptal edilmesi gerektiğini belirtiyor.
EvilTokens Saldırısı Ne Kadar Büyüdü?
EvilTokens’ın Şubat 2026’da ortaya çıkmasının ardından sistem kısa sürede yaygınlaştı. Microsoft, platformu 10 binden fazla kuruluşta 12 binden fazla ele geçirilmiş posta kutusuyla ilişkilendirdi.
Güvenlik şirketi SpyCloud da operasyon sırasında 8.700’den fazla ele geçirilmiş hesapla ilgili verinin tespit edilmesine katkı sağladığını açıkladı.
EvilTokens yalnızca hesapları ele geçirmek için değil, erişim sağlandıktan sonraki süreci de otomatikleştirmek için tasarlanmıştı. Ele geçirilen posta kutularının taranması, değerli hedeflerin belirlenmesi ve dolandırıcılık mesajlarının hazırlanması aynı sistem üzerinden yapılabiliyordu.
Bu yapı özellikle Business Email Compromise olarak bilinen kurumsal e-posta dolandırıcılıklarını daha kolay uygulanabilir hale getirdi. Saldırganlar güvenilir bir yönetici, müşteri veya tedarikçi gibi davranarak çalışanlardan para transferi yapmasını isteyebiliyordu.
Microsoft EvilTokens’ı Nasıl Durdurdu?
Microsoft Digital Crimes Unit, Health-ISAC ve farklı teknoloji şirketleriyle birlikte EvilTokens altyapısına yönelik geniş kapsamlı bir operasyon düzenledi.
ABD’de alınan mahkeme kararı sonrasında platformun çalışmasında kullanılan 50 web sitesi Microsoft’un kontrolüne geçirildi. EvilTokens altyapısıyla bağlantılı 150’den fazla alan adı da devre dışı bırakıldı. Operasyona Cloudflare, Coinbase, OpenAI, Railway, SpyCloud, Shadowserver Foundation ve TRM Labs gibi kuruluşlar destek verdi.
Birleşik Krallık’ta ise Metropolitan Police Service ekipleri 11 Eylül’de EvilTokens operasyonuyla bağlantılı olduklarından şüphelenilen 32 ve 38 yaşındaki iki kişiyi gözaltına aldı. Dijital cihazlara el konulurken iki şüpheli soruşturma devam ettiği için şartlı olarak serbest bırakıldı.
Microsoft ayrıca EvilTokens’ın geliştiricisi ve destek sağlayıcısı olarak takip ettiği tehdit aktörünü Storm-2992 kod adıyla izliyor.
Şirketler Bu Tür Saldırılardan Nasıl Korunabilir?
EvilTokens vakası, yalnızca güçlü parola kullanmanın veya çok faktörlü kimlik doğrulamayı etkinleştirmenin her saldırıyı engellemeye yetmediğini gösteriyor.
Microsoft özellikle ödeme bilgilerinin değiştirilmesi, farklı bir banka hesabına para gönderilmesi veya olağan dışı transferlerin onaylanması gibi taleplerin ikinci bir iletişim kanalı üzerinden doğrulanmasını öneriyor.
Şirketlerin şüpheli oturumları ve posta kutusu kurallarını izlemesi de önem taşıyor. Saldırganlar ele geçirdikleri hesaplarda belirli mesajları gizleyen gelen kutusu kuralları oluşturabiliyor. Böylece yapılan işlemler hesabın gerçek sahibi tarafından daha geç fark edilebiliyor.
EvilTokens altyapısının büyük bölümü devre dışı bırakılmış olsa da Microsoft, bu olayın yapay zekâ destekli siber suçların nasıl değişebileceğini gösterdiğine dikkat çekiyor. Yapay zekâ artık yalnızca daha gerçekçi oltalama mesajları üretmek için değil, çalınan verileri analiz etmek ve saldırının en kazançlı hedefini belirlemek için de kullanılabiliyor.

Yorum Yok
İlgili Yazılar