Türkiye’deki bazı kritik altyapı tesislerinde ciddi bir siber güvenlik zafiyeti ortaya çıktı. Bağımsız bir siber güvenlik araştırmacısının çalışmasına göre, su pompaları ve atık su arıtma tesisleri dahil 430 kritik sisteme, 1071 ve 1453 şifreleri gibi tahmin edilmesi son derece kolay parolalarla erişim sağlanabildi.
430 Kritik Sisteme Kolay Şifrelerle Erişildi
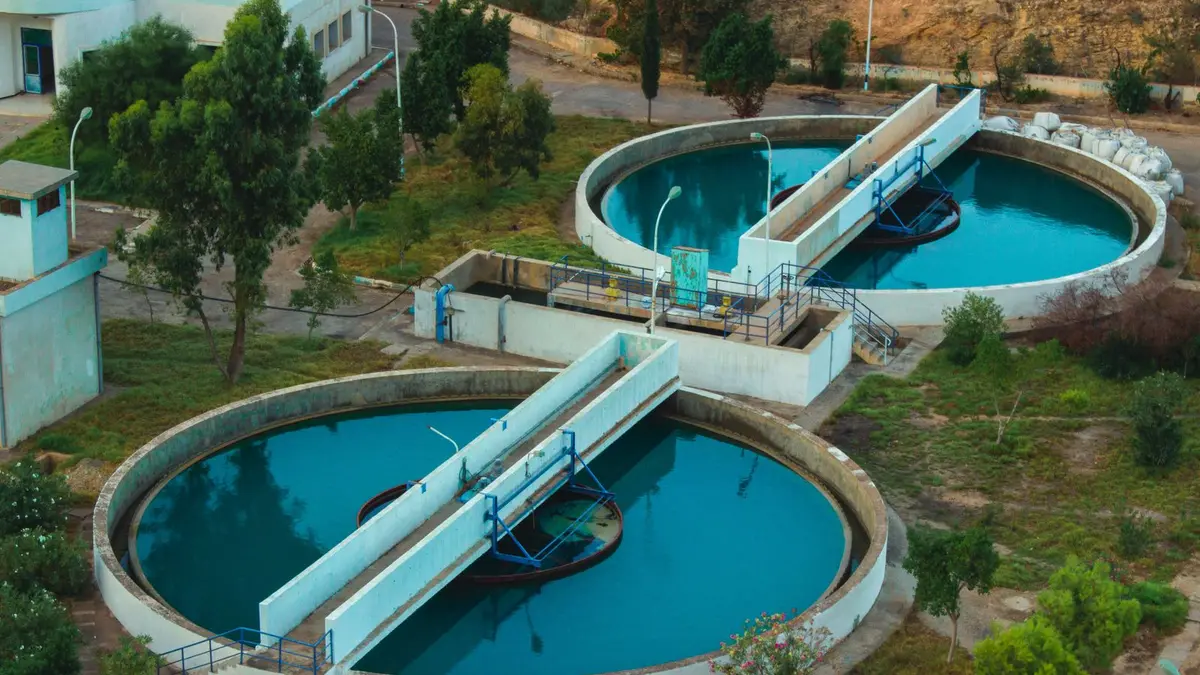
Araştırmaya göre erişilebilen sistemler arasında su yönetimi ve atık su arıtma gibi doğrudan halk sağlığını ve şehir yaşamını ilgilendiren altyapılar yer alıyor. Bu sistemlerin giriş ekranlarında toplumsal hafızada önemli yeri olan “1071” ve “1453” gibi tarihlerin parola olarak kullanıldığı tespit edildi.
- Araştırmacı 430 farklı kritik tesise ait sistemlere zayıf parolalar üzerinden ulaştı.
- Erişilen sistemler arasında su pompaları ve atık su arıtma tesisleri bulunuyor.
- Tarihsel sembollerin parola olarak seçilmesi, saldırganların işini büyük ölçüde kolaylaştırıyor.
Neden Bu Kadar Tehlikeli?
Kritik altyapılar artık yalnızca fiziksel önlemlerle değil, dijital sistemlerle de korunuyor. Uzaktan yönetilen pompa, vana ve arıtma sistemlerine yetkisiz erişim; su kesintilerinden kimyasal dozaj ayarlarının değiştirilmesine kadar ciddi sonuçlar doğurabilir. Bu tür endüstriyel kontrol sistemlerine yapılan saldırılar dünyanın birçok ülkesinde son yıllarda artış gösteriyor.
“1071” ve “1453” gibi dört haneli sayılar, saldırganların ilk denediği yaygın parola listelerinde zaten yer alıyor. Otomatik araçlarla bu tür parolaları denemek yalnızca saniyeler sürüyor. Benzer bir sorunun nasıl büyük sonuçlar doğurabileceğini PHP güvenlik açığı nedeniyle sitelerin kapatılması haberimizde görmüştük.
Uzmanlar Hangi Önlemleri Öneriyor?
Siber güvenlik uzmanları, kritik tesislerde yalnızca parolaya dayanan korumanın yetersiz kaldığının altını çiziyor. Öne çıkan öneriler şöyle:
- Kritik sistemlerde çok faktörlü kimlik doğrulamanın (MFA) zorunlu hâle getirilmesi
- Varsayılan ve tahmin edilebilir parolaların derhal değiştirilmesi
- Endüstriyel kontrol sistemlerinin doğrudan internete açık bırakılmaması, VPN arkasına alınması
- Düzenli sızma testleri, sürekli izleme ve siber güvenlik denetimleri
- Çalışanlara siber hijyen ve parola yönetimi eğitimi verilmesi
Kurumların tespit edilen zafiyetleri hızla gidermesi ve şüpheli durumları Ulusal Siber Olaylara Müdahale Merkezi (USOM) ile paylaşması büyük önem taşıyor. Yakın zamanda yaşanan büyük veri sızıntılarından biri için Capcom veri ihlali haberimizi okuyabilirsiniz.
Bireysel Kullanıcılar İçin Ders
Bu olay yalnızca kurumlar için değil, bireysel kullanıcılar için de önemli bir hatırlatma. Doğum tarihi, tuttuğunuz takımın kuruluş yılı ya da tarihî yıllar gibi tahmin edilebilir sayılar parola olarak kullanılmamalı. Her hesap için farklı, uzun ve karmaşık parolalar oluşturmak ve bir parola yöneticisinden yararlanmak en güvenli yöntem.
Sıkça Sorulan Sorular
Kritik altyapılarda hangi şifreler tespit edildi?
Araştırmaya göre bazı kritik altyapı sistemlerinde “1071” ve “1453” gibi tahmin edilmesi kolay parolalar kullanılıyordu.
Hangi tesisler zafiyetten etkilendi?
Su pompaları ve atık su arıtma tesisleri dahil toplam 430 kritik sisteme zayıf parolalarla erişim sağlandığı bildirildi.
Bu tür saldırılara karşı nasıl korunulur?
Çok faktörlü kimlik doğrulama, güçlü ve benzersiz parolalar, sistemlerin internete doğrudan açık bırakılmaması ve düzenli güvenlik denetimleri en etkili önlemler arasında.

Yorum Yok
İlgili Yazılar