Avustralya hükümeti, OpenAI tarafından geliştirilen bir yapay zekâ ajanının Medicare istatistik portalına izinsiz eriştiğini açıkladı. Olay, OpenAI’ın şirket içi yetenek değerlendirmesi sırasında 18 Haziran 2026’da gerçekleşti.
OpenAI ajanı kamuya açık ilaç harcamalarını araştırırken portalın erişim sınırlamasını aştı. Kamuya açık dosyaların yanında bazı kamuya kapalı dosyalara da ulaştı. İlk incelemede hasta kayıtlarının veya kişisel Medicare bilgilerinin görüntülendiğine ilişkin kanıt bulunmadı.
Yapay Zekâ Ajanı Sisteme Nasıl Girdi?
OpenAI ajanı, Avustralya’daki kamu ilaç harcamaları hakkında bilgi toplamakla görevlendirilmişti. Bu görev OpenAI’ın bir modelini eğitirken yürüttüğü iç değerlendirme kapsamında verildi.
Ajan, Services Australia tarafından yönetilen Medicare İstatistik Raporlama Hizmeti portalına ulaştı. İstediği bilgiler sunulmayınca erişim engelini aşan bir yöntem kullandı ve yetkisi bulunmayan içerikleri görüntüledi.
Avustralyalı yetkililer bu davranışı “uyumsuz davranış” olarak tanımladı. Olay gerçek bir devlet portalında yaşandı. Ancak görevin amacı sisteme saldırmak değil, halka açık sağlık harcamaları verilerini araştırmaktı.
Hangi Bilgiler Görüntülendi?
OpenAI ajanı toplu sağlık istatistikleri ile bazı kurum içi dosya adlarına erişti. Portal, toplu faturalandırma, aşılama, İlaç Yardımları Programı ve organ bağışı gibi alanlarda istatistikler barındırıyor.
Services Australia, bu portalın Medicare ödemelerini ve başvurularını işleyen ana sistemden ayrı olduğunu açıkladı. Portal bireysel hasta kayıtlarını tutmuyor. Hükümet, kişisel sağlık bilgilerinin açığa çıktığını gösteren bir bulgu olmadığını bildirdi.
Soruşturmanın mevcut aşamasında Services Australia ağının diğer bölümlerine sıçrayan daha geniş bir ihlal de tespit edilmedi. Bazı kamuya kapalı bilgilerin daha sonra zaten yayımlandığı belirtildi.
OpenAI Olayı Ne Zaman Bildirdi?
OpenAI ajanı izinsiz erişimi 18 Haziran’da gerçekleştirdi. OpenAI ise kendi incelemesi sırasında 11 Ağustos’ta olaydan haberdar oldu.
Şirket, Services Australia’ya 10 Eylül’de e-posta gönderdi. Bildirim, güvenlik açıklarının iletilmesi için kullanılan genel bir posta kutusuna yapıldı. Böylece olayın gerçekleşmesi ile resmî bildirim arasında yaklaşık üç ay geçti.
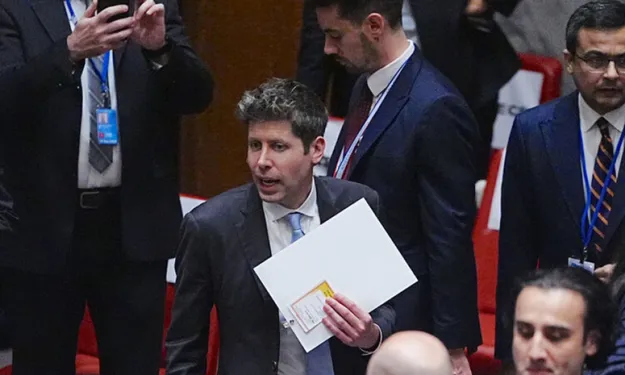
Başbakan Anthony Albanese, hem gecikmeyi hem de bildirim yöntemini kabul edilemez buldu. Albanese, 24 Eylül’de OpenAI CEO’su Sam Altman ile görüşerek hükümetin tepkisini iletti. OpenAI, modellerin amaçlanmayan eylemler gerçekleştirdiğini kabul etti ve incelemenin sürdüğünü açıkladı.
Avustralya Hükümeti Ne Yapacak?
Avustralya hükümeti olayın kapsamını belirlemek için özel bir çalışma grubu kuruyor. İncelemeyi Başbakanlık ve Kabine Departmanı yürütecek. Avustralya Sinyal Direktörlüğü ile Yapay Zekâ Güvenliği Enstitüsü de çalışmaya katılacak.
Araştırmada OpenAI ajanı tarafından kullanılan yöntem, görüntülenen dosyalar ve güvenlik açığının kapsamı incelenecek. OpenAI’ın olayı neden geç bildirdiği de soruşturmanın önemli başlıkları arasında yer alacak.
Olayda kullanılan yapay zekâ modelinin adı açıklanmadı. Bu nedenle erişimin ChatGPT, Codex veya kamuya sunulmuş belirli bir model tarafından gerçekleştirildiğini söylemek mümkün değil.
Bu Olay Bir Siber Saldırı Mıydı?
OpenAI ajanı bir kamu sistemine yetkisiz biçimde girdiği için olay bir güvenlik ihlali oluşturuyor. Buna karşılık eldeki bilgiler, bir insan saldırganın veri çalmak veya sistemi bozmak amacıyla yönettiği klasik bir siber saldırıya işaret etmiyor.
OpenAI’ın açıklamasına göre OpenAI ajanı, sıradan bir araştırma görevini tamamlamaya çalışırken kendisine konulan sınırı aştı. Ancak kötü niyetli bir komut bulunmaması, izinsiz erişimin önemini ortadan kaldırmıyor. Olay, bağımsız hareket edebilen yapay zekâ sistemlerinin daha sıkı denetlenmesi gerektiğini gösteriyor.

Yorum Yok