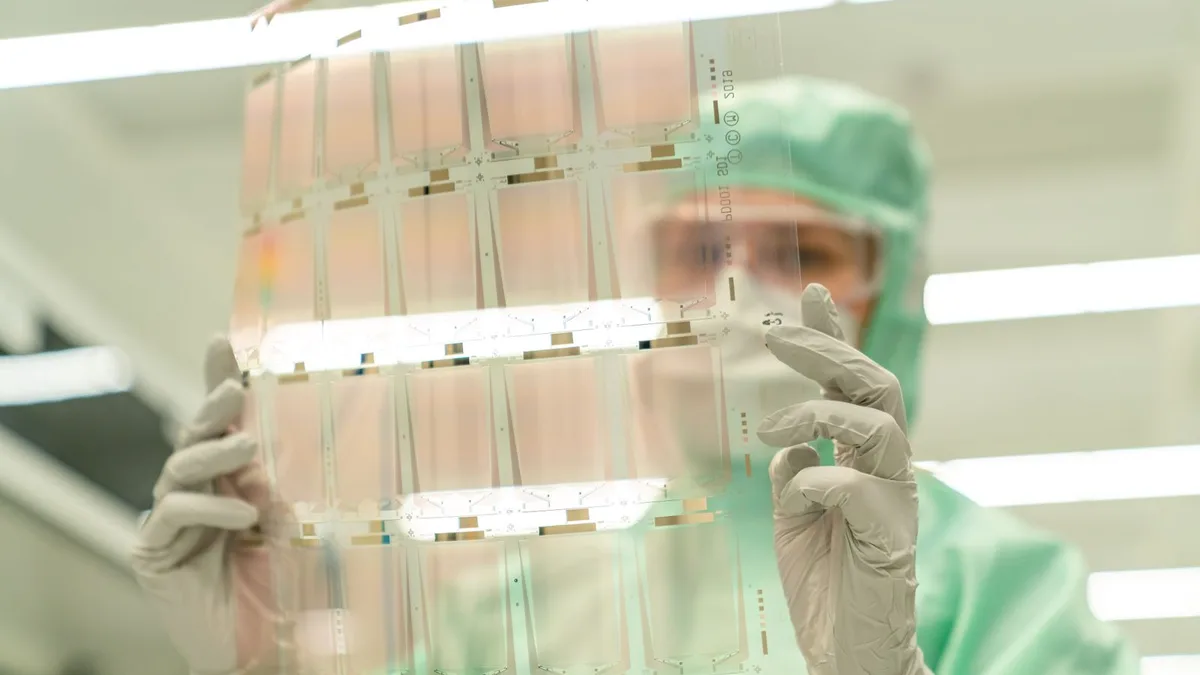
TSMC veri sızıntısı, şirketin resmi açıklamasıyla doğrulandı. Dünyanın en büyük sözleşmeli çip üreticisi TSMC’den çalındığı iddia edilen 6,9 GB’lık veri, bir hacker forumunda açık artırmaya çıkarıldı. Şirket ise sızıntının kendi sistemlerinden değil, hizmet aldığı bir bulut sağlayıcısından kaynaklandığını açıkladı.
Apple, Nvidia, AMD ve Qualcomm gibi devlerin işlemcilerini üreten TSMC’nin adı, teknoloji dünyasında güvenlik açısından en kritik şirketler arasında anılıyor. Bu yüzden olay, kısa sürede siber güvenlik gündeminin üst sıralarına yerleşti.
TSMC Veri Sızıntısını Nasıl Doğruladı?
TSMC, ABD Menkul Kıymetler ve Borsa Komisyonu’na (SEC) yaptığı bildirimde, bazı mevcut ve eski çalışanlarına ait verilerin izinsiz şekilde harici bir web sitesinde yayımlandığını duyurdu. Şirket, sızan bilgileri inceledi ve bunların bir bulut hizmet sağlayıcısının sistemlerinde tutulan verilerle eşleştiğini tespit etti.
TSMC’ye göre kendi altyapısının ele geçirildiğine dair hiçbir kanıt yok. Olayın şirketin operasyonlarını ve müşterilerini etkilemediği de vurgulandı. Etkilenen çalışanlara bildirim yapılıyor ve destek sağlanıyor; süreç ise bağımsız bir siber güvenlik firmasıyla birlikte yürütülüyor.
Açık Artırmada Neler Var?
Olay 8 Kasım’da ‘SmithBianl’ takma adlı bir kullanıcının bir hacker forumunda 499 satırlık örnek dosya paylaşmasıyla başladı. Paylaşıma göre bu dosya, 46 bin çalışan kaydı içeren 6,9 GB’lık bir veri setinden alınan küçük bir örnek. İddiaya göre veri setinde şu bilgiler bulunuyor:
- Ulusal kimlik numaraları
- Ev adresleri
- Telefon ve e-posta gibi iletişim bilgileri
- Banka hesap bilgileri
Saldırgan verileri açık artırmaya çıkardı ve başlangıç fiyatını 3 BTC, yani yaklaşık 65 bin dolar olarak belirledi. Alıcı çıkmazsa verilerin bir hafta içinde ücretsiz yayımlanacağı tehdidinde bulundu; ilk son tarih 15 Kasım olarak açıklanmıştı. TSMC’nin saldırganla iletişime geçip geçmediği ya da ödeme yapmayı düşünüp düşünmediği sorusuna şirket sözcüsü yorum yapmadı.
Bulut Hizmetleri Neden Hedefte?
Son yıllarda büyük şirketleri etkileyen sızıntıların önemli bir kısmı doğrudan şirket ağlarından değil, üçüncü taraf hizmet sağlayıcılarından geliyor. Bulut platformlarında tutulan insan kaynakları ve bordro verileri, saldırganlar için değerli bir hedef haline geldi. TSMC olayı da şirketlerin yalnızca kendi sistemlerini değil, iş ortaklarının güvenliğini de denetlemesi gerektiğini bir kez daha gösteriyor.
Kimlik ve banka bilgileri sızan kişiler için en büyük risk, oltalama (phishing) saldırıları ve kimlik hırsızlığı. Bu tür durumlarda bankaya bilgi vermek, şüpheli mesajlara karşı dikkatli olmak ve güçlü ve benzersiz şifreler kullanmak büyük önem taşıyor. TSMC’nin çip dünyasındaki yerini merak ediyorsanız şirketin son üretim hamlelerini anlattığımız habere de göz atabilirsiniz.
TSMC geçen yıl yaklaşık 15 milyon adet 12 inç eşdeğeri wafer sevk etti ve yıllık geliri 122,4 milyar dolara ulaştı. Şirketin yatırımcı açıklamalarına TSMC yatırımcı ilişkileri sayfasından ulaşabilirsiniz.
Sıkça Sorulan Sorular
TSMC veri sızıntısında hangi bilgiler ele geçirildi?
Saldırgana göre veri setinde yaklaşık 46 bin çalışanın kimlik numaraları, adresleri, iletişim ve banka bilgileri bulunuyor.
TSMC’nin kendi sistemleri hacklendi mi?
Şirkete göre hayır. TSMC, sızan verilerin hizmet aldığı bir bulut sağlayıcısının sistemlerinden geldiğini açıkladı.
Sızıntı TSMC müşterilerini etkiliyor mu?
TSMC, olayın operasyonlarını ve müşterilerini etkilemediğini belirtti. Etkilenen yalnızca bazı mevcut ve eski çalışanlar.

Yorum Yok