Claude’un geliştiricisi Anthropic, yeni yayımladığı bir araştırmayla dikkat çeken bir uyarıda bulundu. Şirkete göre küçük yapay zeka modelleri; akıllı fırınlar ve markasız Android TV box’lar gibi internete bağlı ucuz cihazlar üzerinde yapay zeka kendini kopyalama yeteneğine birkaç ay içinde ulaşabilir. Merkezi bir kapatma noktası olmayan böyle bir yapının durdurulması ise oldukça zor olabilir.
Yapay zeka kendini kopyalama nedir?
Siber güvenlikte “solucan” (worm), insan müdahalesi olmadan bir bilgisayardan diğerine kendini kopyalayan zararlı yazılımlara verilen isim. Anthropic’in Frontier Red Team ekibi, yapay zeka modellerinin de benzer şekilde davranıp davranamayacağını inceledi: Ağı tarayıp yeni bir cihaz bulmak, kendini oraya taşımak, o cihazda çalışmaya başlamak ve döngüyü tekrarlamak. Bu senaryoda modelin ağırlıkları, zararlı yazılımın taşıdığı yükün bir parçası haline geliyor.
Araştırmada süreç dört aşamaya ayrılıyor: hedef bulma, cihazda kod çalıştırma, modeli çalışır hale getirme ve yeni cihazdan yayılmaya devam etme. Anthropic, en az incelenen adım olan “modeli tanımadığı bir donanımda çalıştırma” kısmına odaklandı.
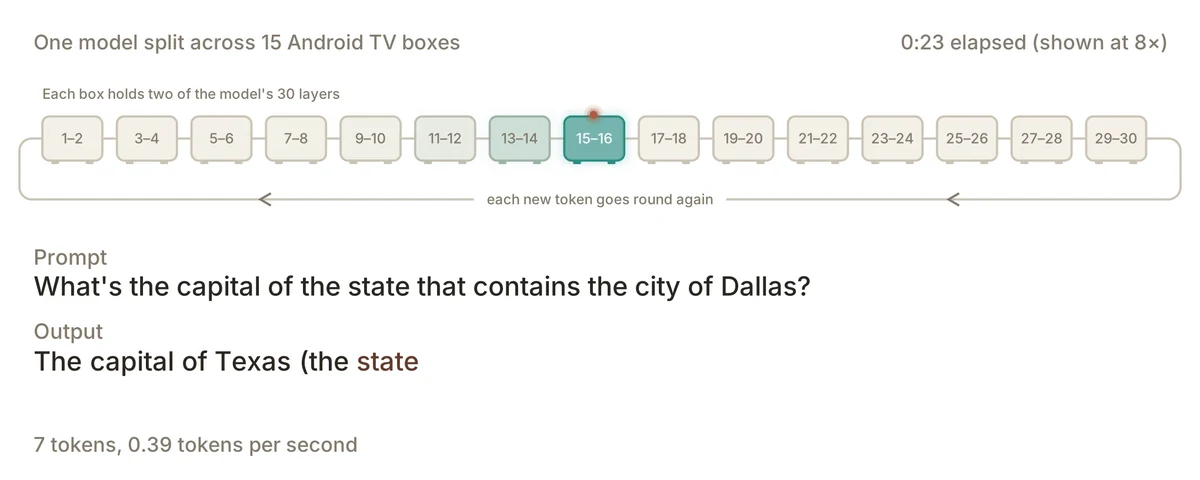
15 adet Android TV box ile yapılan deney
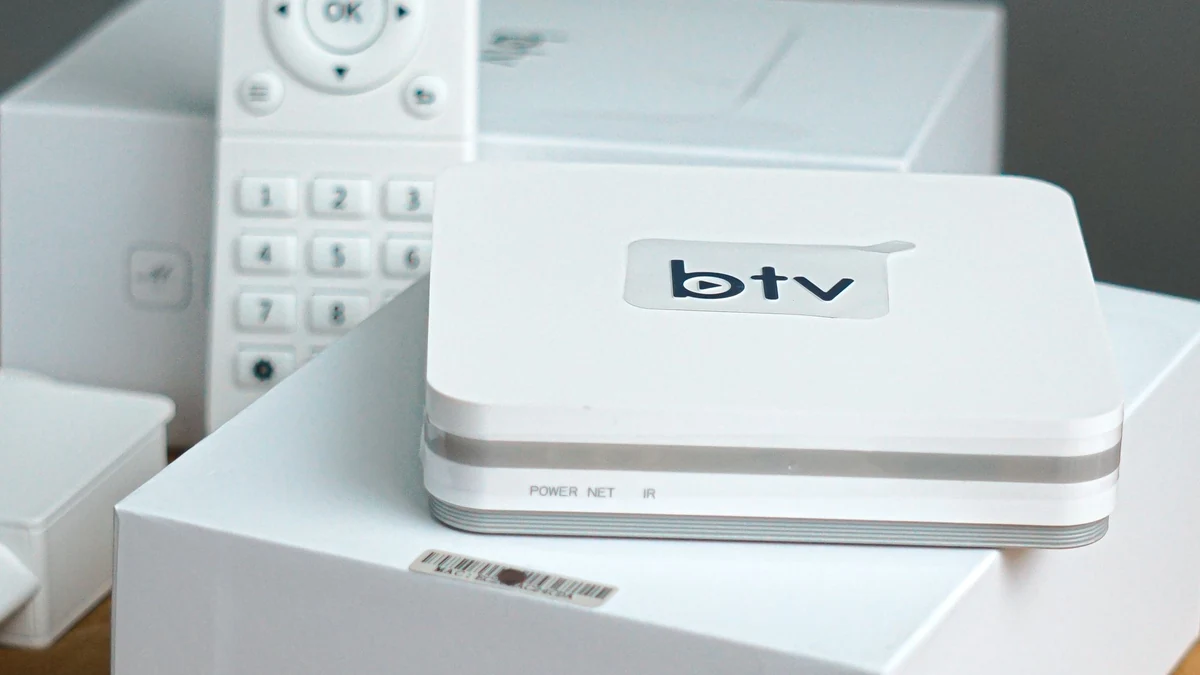
Şirket, tanesi yaklaşık 55 dolar olan 15 markasız Android TV box satın alıp bunları birbirine bağladı. Google’ın açık modeli Gemma4-26B-A4B, katmanları kutulara bölünerek bu ağ üzerinde saniyede 0,39 token hızla çalıştırıldı. Her kutu modelin yalnızca iki katmanını taşıyordu. Hız düşük olsa da deney, ucuz ve genellikle güvenliği zayıf IoT cihazlarının bir araya geldiğinde kayda değer bir yapay zeka modelini çalıştırabildiğini gösteriyor.
Testlerde 9 milyar parametreli küçük bir model, denenen 9 farklı donanım türünün 8’inde modeli çalışır hale getirmeyi başardı. 30 milyar ve altı parametreli modeller kopyalanma sürecinin birçok adımını tek tek yapabiliyor ancak adımları uçtan uca birleştirirken hata yapıyor. Basitleştirilmiş test ağında ise GLM-5.2 ve daha güçlü modeller döngüyü baştan sona tamamlayabildi. Anthropic’in Çinli modellerle ilgili önceki değerlendirmesi için Anthropic’ten Çinli Yapay Zekâ GLM-5.3 Uyarısı haberimize göz atabilirsiniz.
Kendini kopyalayan yapay zeka neden zor durdurulur?
Geleneksel bir çevrim içi hizmeti kapatmak için merkezi sunucuları devre dışı bırakmak çoğu zaman yeterli. Binlerce cihaza dağılmış bir yapay zeka ağında ise kapatılabilecek tek bir merkez yok. Bazı cihazlar temizlense bile diğerleri çalışmayı sürdürebilir. Anthropic, böyle bir yapıyı birkaç günde bir ikiye katlanan, yavaş ama kalıcı bir “dijital balçık küfü”ne benzetiyor.
Klasik botnet’ler belirli bir cihaz tipine göre yazılırken, yapay zeka destekli bir solucan tanımadığı donanımları kendi başına çözebiliyor. Araştırmada modellerin Jetson Nano’dan Mac bilgisayarlara kadar farklı sistemlerde çalışma ortamı kurabildiği görüldü. Her kuşağın notlarını bir sonrakine aktardığı denemede ise kurulum başarısı yüzde 45’ten yüzde 61-84 aralığına çıktı.
Akıllı ev cihazları hedefte
Anthropic’e göre ilk hedefler internete bağlı ve güvenlik önlemleri zayıf ev ve küçük işletme cihazları olabilir. Akıllı buzdolapları, fırınlar, robot süpürgeler, güvenlik kameraları ve video konferans cihazları bu listede yer alıyor. Yerleşik yapay zeka çipiyle gelen yeni nesil cihazlar, sundukları ek işlem gücü nedeniyle daha da cazip hale gelebilir. Şirket, küçük modellerin geçmişteki gelişim hızını sürdürmesi halinde bu yeteneğe 2026 sonuna kadar ulaşabileceğini öngörüyor.
Hangi önlemler alınabilir?
Raporda savunma tarafının da elinde bazı avantajlar olduğu vurgulanıyor. Gigabaytlarca model verisinin cihazlar arasında taşınması, internet servis sağlayıcılarının ağ izleme sistemlerinde dikkat çekici bir iz bırakabilir. Geçmişte Mirai botnet’ine karşı uygulandığı gibi enfekte abonelerin karantinaya alınması ve üreticilerin varsayılan şifreleri kaldırması da yayılmayı yavaşlatabilir. Kullanıcılar için temel öneriler değişmiyor: Varsayılan şifreleri değiştirmek, güncellemeleri yüklemek ve kaynağı belirsiz ucuz cihazlara karşı dikkatli olmak. Yapay zeka araçlarının beklenmedik davranışlarına bir başka örnek için Yapay Zeka Asistanı 48 Bin Dosyayı Yanlışlıkla Sildi haberimizi okuyabilirsiniz.
Araştırmanın tüm ayrıntılarına Anthropic’in resmi blog yazısından ulaşabilirsiniz.
Sıkça Sorulan Sorular
Yapay zeka kendini kopyalama şu anda gerçekleşiyor mu?
Hayır. Anthropic, deneylerin basitleştirilmiş test ağlarında yapıldığını ve kontrolden çıkmış, kendi başına yayılan bir sistemin henüz ortaya çıkmadığını belirtiyor.
Hangi cihazlar risk altında?
İnternete bağlı ve güvenliği zayıf IoT cihazları; özellikle markasız Android TV box’lar, akıllı ev aletleri, güvenlik kameraları ve video konferans cihazları öne çıkıyor.
Kullanıcılar kendini nasıl korur?
Varsayılan şifreleri değiştirmek, cihaz yazılımlarını güncel tutmak, kullanılmayan uzaktan erişim özelliklerini kapatmak ve güvenilir markaların ürünlerini tercih etmek riskleri azaltır.

Yorum Yok
İlgili Yazılar